Informationssicherheit · Governance & Compliance · Kritische Infrastruktur
Cyber Security
Die Regulierung kommt weiter. Die Audits auch. Eine Richtlinie allein schützt niemanden — was schützt, ist ein Prozess, den Menschen tatsächlich leben. Genau das entsteht hier.
Information Security Governance & Compliance
Aufbau und Steuerung der Informationssicherheits-Governance. Anforderungen kommen als Dokumente an; herauskommen müssen Prozesse — mit Verantwortlichen, Nachweisen und einem Platz im Arbeitsalltag.
- NIS2-Readiness und Compliance-Tracking
- KRITIS und BSI IT-Grundschutz
- DSGVO-bezogene Compliance
- Entwicklung und Weiterentwicklung von Security Policies
ISO 27001
Unterstützung beim Aufbau und Betrieb eines Informationssicherheits-Managementsystems nach ISO 27001 — von der ersten Bestandsaufnahme bis zu dem Stand, den Ihr Unternehmen vor einem externen Audit erreicht haben muss.
Gap-Analyse, Remediation und Auditvorbereitung
Strukturierte Gap-Analyse anhand der einschlägigen Security- und Compliance-Anforderungen, einschließlich Bewertung jeder Lücke und Ableitung konkreter Maßnahmen zu ihrer Schließung.
- Nachverfolgung vereinbarter Maßnahmen bis zur Umsetzung
- Risikoanalyse
- Auditvorbereitung, Koordination und Aufbereitung erforderlicher Nachweise und Dokumentationen
Deutliche Sprünge im Reifegrad sind innerhalb weniger Monate erreichbar (z. B. von 1,45 auf 3,09 in acht Monaten). Wie schnell, hängt von Ausgangslage, verfügbaren Ressourcen und der Mitwirkung der Organisation ab.
Projektmanagement für Cyber-Security-Initiativen
Umsetzungsunterstützung für Sicherheitsprogramme, bei denen Governance, Koordination und Nachverfolgung darüber entscheiden, ob die Arbeit ankommt.
- Koordination von Rollout und Onboarding von Security-, Monitoring- und Analytics-Werkzeugen über externe Dienstleister
- Management- und Steering-Committee-Reporting
- Risiko- und Qualitätsmanagement
- Stakeholder- und Service-Provider-Management
Vulnerability Management
Vulnerability Management und Schwachstellenbewertung samt Security Monitoring — nicht als einmaliger Scan, sondern als Prozess mit Verantwortlichen, Prioritäten und geschlossenem Kreis.
Lieferkettensicherheit
Die Schwächen eines Dienstleisters werden in dem Moment zu Ihren, in dem er angebunden wird. Strukturierte Prüfung von Dienstleisterverträgen gegen definierte Security- und Compliance-Anforderungen, gestützt auf die Erfahrung aus der Erstellung einer Service Provider Security Policy und einer standardisierten Checkliste zur Bewertung solcher Verträge.
Business Continuity
Backup- und Recovery-Themen und das Kontinuitätsdenken darum herum: Was weiterlaufen muss, wie schnell es zurückkommen muss, und wer im Ernstfall entscheidet.
Security-Awareness-Programme
Awareness-Schulungen als laufendes Programm statt als jährliche Pflichtübung — denn die Menschen an den Systemen sind die Kontrolle, die jeden Tag wirkt.
- Praxisnahe Live-Schulungen für Mitarbeitende, remote als Online-Sessions
- Schulungsunterlagen und Dokumentation der Sessions
- Teilnahmenachweise und auditfähige Belege
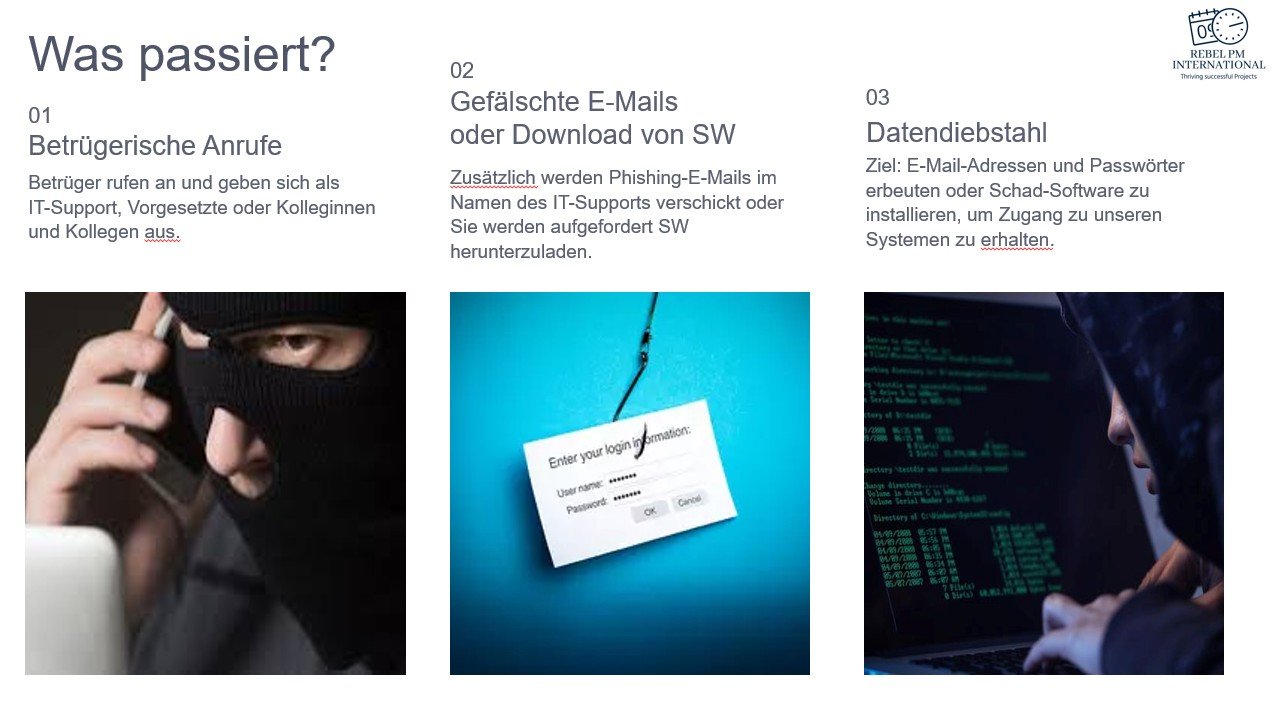
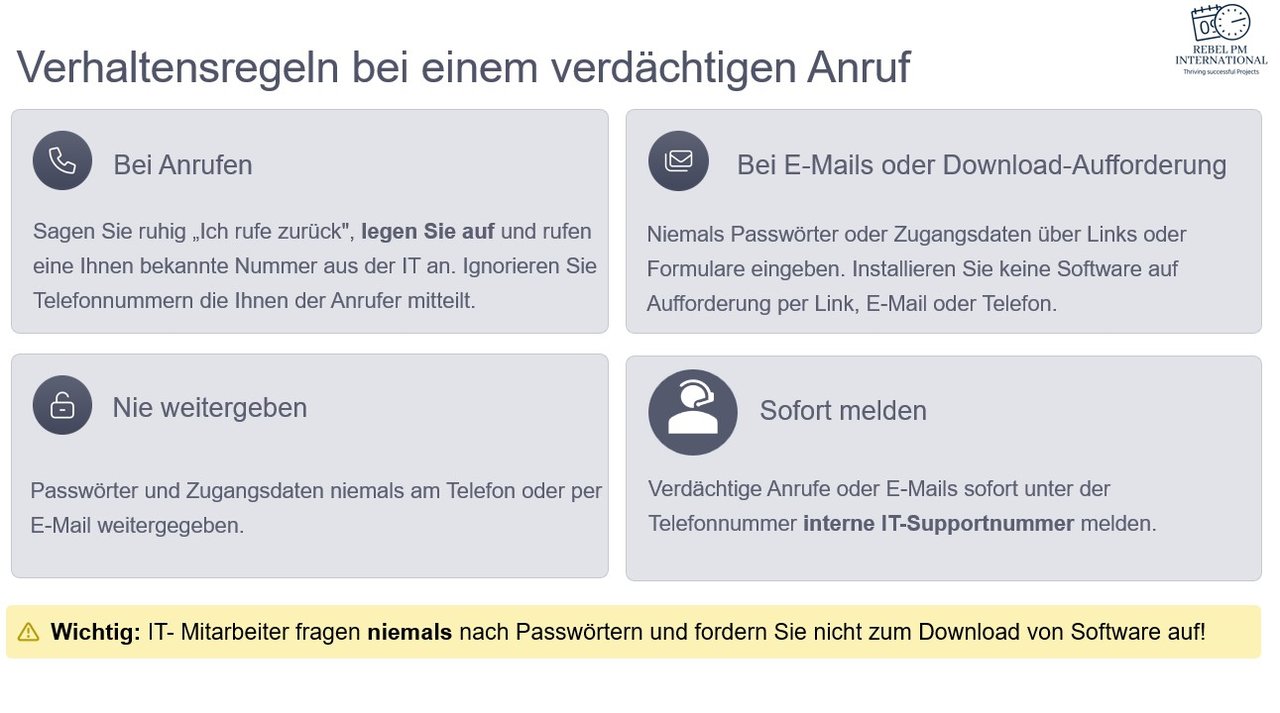
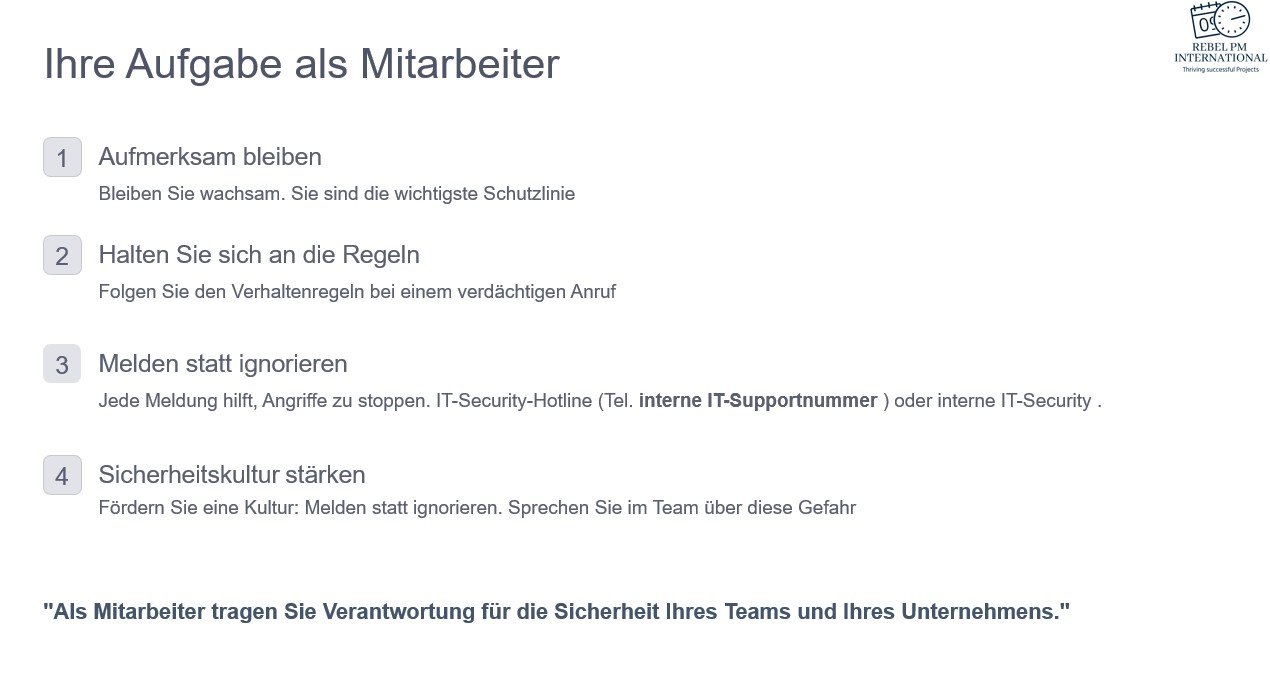
- Individuell zugeschnittene Awareness-Trainings für Mitarbeitende ohne technischen Hintergrund: Praxisnahe und verständliche Schulungen zu Phishing, Betrugsanrufen und gefälschtem IT-Support.
CISO-Sparring
Ein Gegenüber für Sicherheitsverantwortliche, die die Entscheidung selbst treffen müssen: jemand, an dem sich die Argumentation prüfen lässt — von außen und ohne eigene Interessen im Haus.
Märkte und Branchenerfahrung
Compliance-Beratung wird ausschließlich für Organisationen angeboten, die im EU- und UK-Markt tätig sind.
Besondere Erfahrung besteht im Gesundheitswesen, im öffentlichen Sektor und in kritischer Infrastruktur. Weitere Projekterfahrung umfasst Finanzdienstleistungen, Versicherungen, Automotive, Telekommunikation, öffentlichen Verkehr und Enterprise IT.
Die Leistung umfasst Beratung, Governance und Umsetzungsunterstützung. Rebel PM International erbringt keine Rechtsberatung und ist keine Zertifizierungsstelle.